Domain c-o-r.de kaufen?
Wir ziehen mit dem Projekt
c-o-r.de um.
Sind Sie am Kauf der Domain
c-o-r.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain c-o-r.de kaufen?
Kennt sich jemand mit Firewall-Regeln aus?
Ja, es gibt viele Experten, die sich mit Firewall-Regeln auskennen. Firewall-Regeln werden verwendet, um den Datenverkehr zu kontrollieren und zu filtern, um die Sicherheit eines Netzwerks zu gewährleisten. Es gibt verschiedene Arten von Firewall-Regeln, wie beispielsweise Zugriffsregeln, Portregeln und Protokollregeln. **
Wie können Firewall-Regeln effektiv konfiguriert werden, um Netzwerksicherheit zu gewährleisten? Welche Best Practices sollten bei der Festlegung von Firewall-Regeln beachtet werden?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsanforderungen entsprechen. Zudem sollten Firewall-Regeln in Kombination mit anderen Sicherheitsmaßnahmen wie Intrusion Detection Systems und Antivirus-Software eingesetzt werden, um ein umfassendes Sicherheitsniveau zu gewährleisten. **

Ähnliche Suchbegriffe für Firewall-Regeln
Top-Angebote
Produkte zum Begriff Firewall-Regeln:
-
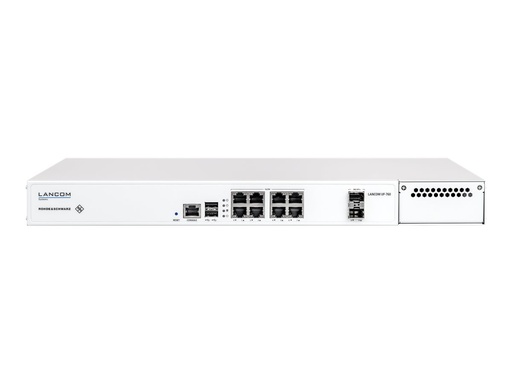
Lancom Systems R&S Unified Firewall UF-160, FirewallDie LANCOM R&S Unified Firewalls bieten hohe Netzwerksicherheit durch Unified Threat Management (UTM). Mit einem intuitiven grafischen Web-Interface überzeugen sie durch disruptive Usability und minimieren so mögliche Fehlerquellen bei der Firewall-Konfiguration. Zudem werden mit dem "One-Click Security"-Konzept der LANCOM Management Cloud passgenaue Sicherheitsarchitekturen mit Firewalls an verteilten Standorten automatisiert umgesetzt. Die in Deutschland entwickelten Next-Generation UTM-Firewalls stehen für vertrauenswürdige Unternehmensnetzwerke und garantierte Backdoor-Freiheit.835,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Daston, Lorraine: RegelnRegeln , Eine kurze Geschichte | Über die Regeln unseres Lebens , Schellen, Klemmen & Flansche > Sport-Auspuffe , Auflage: 2. Auflage, Erscheinungsjahr: 20231029, Produktform: Leinen, Autoren: Daston, Lorraine, Übersetzung: Bischoff, Michael, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 432, Keyword: Bücher Neuerscheinungen; Geschichte; Kulturgeschichte; Neuerscheinungen; Wissenschaftsgeschichte; aktuelles Buch; neues Buch, Fachschema: Wissenschaftsphilosophie~Wissenschaftsgeschichte (Naturwissenschaften), Fachkategorie: Geschichte der Naturwissenschaften, Warengruppe: HC/Geisteswissenschaften allgemein, Fachkategorie: Wissenschaftsphilosophie und -theorie, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Länge: 221, Breite: 142, Höhe: 35, Gewicht: 590, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 287662934,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lancom Systems R&S Unified Firewall UF-260, FirewallNetzwerksicherheit für kleine und mittlere Unternehmen (KMU) Cyber-Attacken machen schon längst nicht mehr vor kleineren Firmen und dem Mittelstand Halt. Egal ob kleine Büros, Homeoffices, Arztpraxen oder Anwaltskanzleien: Mehrschichtiger, vertrauenswürdiger Schutz vor Bedrohungen jeglicher Art ist auch für kleinere Netzwerke essenziell. Seien Sie Bedrohungen immer einen Schritt voraus mit den Desktop-Modellen der Next-Generation Firewalls (NGFW) inklusive Unified Threat Management (UTM) und dem One-Click Security-Konzept im Zusammenspiel mit der LANCOM Management Cloud – und das unkompliziert, budgetschonend und zugeschnitten auf Ihre Anforderungen. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt und garantieren Backdoor-Freiheit. Highlights Unser Sicherheitsversprechen: Next-Generation Security mit UTM. Angesichts der wachsenden Bedrohungslage im Netz ist vertrauenswürdige Sicherheit alles andere als selbstverständlich. Als Grundpfeiler der Netzwerksicherheit kombinieren die Next-Generation Firewalls (NGFW) gängige Sicherheitsmechanismen mit Technologien der neuesten Generation. Im Dreiklang von Sicherheit, Compliance und Usability steht effektiver Schutz Ihres Netzwerkes und höchste Prävention vor noch nicht bekannten Bedrohungen an erster Stelle – dieses Versprechen gilt uneingeschränkt für alle LANCOM R&S®Unified Firewalls, egal ob Desktop- oder Rack-Modell. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt, sind garantiert frei von versteckten Zugangsmöglichkeiten (Backdoors) und somit Träger des Vertrauenszeichens „IT Security made in Germany“. Passgenau skaliert: Firewall-Leistung nach Bedarf Eine kleine Arztpraxis hat andere Anforderungen an den Firewall-Durchsatz als eine klassische Büroumgebung. Genau deshalb sind unsere Desktop-Modelle für verschiedenste Ansprüche designt. Mit Hilfe des Firewall-Finders wählen Sie die LANCOM R&S®Unified Firewall, die passgenau für den von Ihnen vorgesehenen Einsatzbereich geeignet ist.1169,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
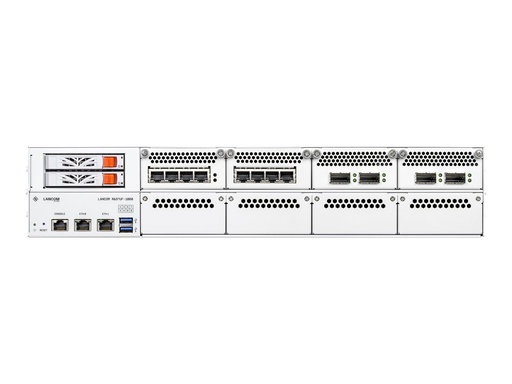
Lancom Systems R&S Unified Firewall UF-360, FirewallNetzwerksicherheit für grosse, verteilte Unternehmen und Schulen. Phishing, Advanced Persistent Threats, DDoS-Attacken – die Bedrohungslage für Unternehmen wird täglich ernster. Besonders wachsende, verteilte Unternehmen mit anspruchsvollen Netzwerken und hohem Datenaufkommen benötigen leistungsstarke Sicherheitstechnologien. Mit den Rack-Modellen der Next-Generation Firewalls (NGFW) setzen Sie durch Unified Threat Management (UTM) auf eine ganzheitliche Sicherheitslösung. Mit dem One-Click-Security-Konzept der LANCOM Management Cloud werden passgenaue Sicherheitsarchitekturen automatisiert, transparent und unkompliziert umgesetzt. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt und garantieren Backdoor-Freiheit. Unser Sicherheitsversprechen: Next-Generation Security mit UTM. Angesichts der wachsenden Bedrohungslage im Netz ist vertrauenswürdige Sicherheit alles andere als selbstverständlich. Als Grundpfeiler der Netzwerksicherheit kombinieren die Next-Generation Firewalls (NGFW) gängige Sicherheitsmechanismen mit Technologien der neuesten Generation. Im Dreiklang von Sicherheit, Compliance und Usability steht effektiver Schutz Ihres Netzwerks und höchste Prävention vor noch nicht bekannten Bedrohungen an erster Stelle – dieses Versprechen gilt uneingeschränkt für alle LANCOM R&S®Unified Firewalls, egal ob Desktop- oder Rack-Modell. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt, sind garantiert frei von versteckten Zugangsmöglichkeiten und somit Träger des Vertrauenszeichens „IT Security made in Germany“. Leistungsstark: Überzeugende Firewall-Performance. Sowohl grosse und verteilte Unternehmen als auch Schulen haben besonders hohe Anforderungen an den Datendurchsatz von Firewalls. Unsere hochleistungsfähigen, zukunftssicheren Rack-Modelle überzeugen auch in grossen IT-Infrastrukturen mit hohem und geballtem Datenaufkommen. Insbesondere die UF-1060 bietet mit 100G-Schnittstellen sowie 10G.1947,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Firewall-Regeln effektiv eingerichtet werden, um die Sicherheit des Netzwerks zu gewährleisten? Welche Faktoren sind bei der Erstellung von Firewall-Regeln zu berücksichtigen?
1. Identifiziere zuerst die Bedürfnisse und Risiken des Netzwerks, um die richtigen Regeln festzulegen. 2. Berücksichtige die Art des Datenverkehrs, die Quellen und Ziele der Verbindungen sowie potenzielle Schwachstellen. 3. Regelmäßige Überprüfung und Anpassung der Regeln sind wichtig, um die Sicherheit des Netzwerks kontinuierlich zu verbessern. **
-
Wie können Firewall-Regeln effektiv eingesetzt werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am besten geeignet, um unerwünschte Zugriffe zu verhindern?
Firewall-Regeln sollten so konfiguriert werden, dass nur autorisierte Verbindungen zugelassen werden und unerwünschte Zugriffe blockiert werden. Es empfiehlt sich, restriktive Regeln zu verwenden, die nur den erforderlichen Datenverkehr zulassen und alle anderen Verbindungen blockieren. Die Kombination von Regeln zur Paketfilterung, Anwendungssteuerung und Intrusion Prevention kann dazu beitragen, die Netzwerksicherheit zu gewährleisten. **
-
Wann werden immer Firewall-Regeln für eingehenden und ausgehenden Verkehr benötigt?
Firewall-Regeln für eingehenden Verkehr werden immer dann benötigt, wenn der Zugriff auf ein Netzwerk oder einen Server von außen kontrolliert werden soll. Sie helfen dabei, unerwünschten oder potenziell schädlichen Datenverkehr zu blockieren. Firewall-Regeln für ausgehenden Verkehr werden benötigt, um den Datenverkehr von innerhalb des Netzwerks zu kontrollieren und sicherzustellen, dass nur erlaubte Verbindungen hergestellt werden. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am meisten zu empfehlen, um unerwünschten Datenverkehr zu blockieren?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um neue Bedrohungen abzuwehren. Empfohlene Arten von Firewall-Regeln sind solche, die den eingehenden und ausgehenden Datenverkehr überprüfen, Anwendungsfilterung und Intrusion Prevention Systeme (IPS) implementieren, um unerwünschten Datenverkehr zu blockieren. **

Welche grundlegenden Kriterien sollten bei der Erstellung von Firewall-Regeln berücksichtigt werden?
1. Nur notwendige Ports und Dienste öffnen. 2. Zugriff nur von vertrauenswürdigen Quellen erlauben. 3. Regelmäßige Überprüfung und Aktualisierung der Regeln. **
Wie lauten die Regeln für eingehende und ausgehende Verbindungen in der Windows Firewall?
Die Regeln für eingehende und ausgehende Verbindungen in der Windows Firewall können individuell konfiguriert werden. Standardmäßig blockiert die Firewall eingehende Verbindungen und erlaubt ausgehende Verbindungen. Es ist jedoch möglich, spezifische Regeln festzulegen, um den Zugriff auf bestimmte Ports oder Programme zu erlauben oder zu blockieren. **
Top-Angebote
Produkte zum Begriff Firewall-Regeln:
-
Lancom Systems R&S Unified Firewall UF-T60, FirewallNetzwerksicherheit für kleine und mittlere Unternehmen (KMU) Cyber-Attacken machen schon längst nicht mehr vor kleineren Firmen und dem Mittelstand halt. Egal ob kleine Büros, Homeoffices, Arztpraxen oder Anwaltskanzleien: Mehrschichtiger, vertrauenswürdiger Schutz vor Bedrohungen jeglicher Art ist auch für kleinere Netzwerke essenziell. Seien Sie Bedrohungen immer einen Schritt voraus mit den Desktop-Modellen der Next-Generation Firewalls (NGFW) inklusive Unified Threat Management (UTM) und dem One-Click Security-Konzept im Zusammenspiel mit der LANCOM Management Cloud – und das unkompliziert, budgetschonend und zugeschnitten auf Ihre Anforderungen. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt und garantieren Backdoor-Freiheit. Highlights Unser Sicherheitsversprechen: Next-Generation Security mit UTM Angesichts der wachsenden Bedrohungslage im Netz ist vertrauenswürdige Sicherheit alles andere als selbstverständlich. Als Grundpfeiler der Netzwerksicherheit kombinieren die Next-Generation Firewalls (NGFW) gängige Sicherheitsmechanismen mit Technologien der neuesten Generation. Im Dreiklang von Sicherheit, Compliance und Usability steht effektiver Schutz Ihres Netzwerkes und höchste Prävention vor noch nicht bekannten Bedrohungen an erster Stelle – dieses Versprechen gilt uneingeschränkt für alle LANCOM R&S®Unified Firewalls, egal ob Desktop- oder Rack-Modell. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt, sind garantiert frei von versteckten Zugangsmöglichkeiten und somit Träger des Vertrauenszeichens „IT Security made in Germany“. Passgenau skaliert: Firewall-Leistung nach Bedarf Eine kleine Arztpraxis hat andere Anforderungen an den Firewall-Durchsatz als eine klassische Büroumgebung. Genau deshalb sind unsere Desktop-Modelle für verschiedenste Ansprüche designt. Mit Hilfe des Firewall-Finders wählen Sie die LANCOM R&S®Unified Firewall, die passgenau für den von Ihnen vorgesehenen Einsatz geeignet ist.2220,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lancom Systems R&S Unified Firewall UF-160, FirewallDie LANCOM R&S Unified Firewalls bieten hohe Netzwerksicherheit durch Unified Threat Management (UTM). Mit einem intuitiven grafischen Web-Interface überzeugen sie durch disruptive Usability und minimieren so mögliche Fehlerquellen bei der Firewall-Konfiguration. Zudem werden mit dem "One-Click Security"-Konzept der LANCOM Management Cloud passgenaue Sicherheitsarchitekturen mit Firewalls an verteilten Standorten automatisiert umgesetzt. Die in Deutschland entwickelten Next-Generation UTM-Firewalls stehen für vertrauenswürdige Unternehmensnetzwerke und garantierte Backdoor-Freiheit.835,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Daston, Lorraine: RegelnRegeln , Eine kurze Geschichte | Über die Regeln unseres Lebens , Schellen, Klemmen & Flansche > Sport-Auspuffe , Auflage: 2. Auflage, Erscheinungsjahr: 20231029, Produktform: Leinen, Autoren: Daston, Lorraine, Übersetzung: Bischoff, Michael, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 432, Keyword: Bücher Neuerscheinungen; Geschichte; Kulturgeschichte; Neuerscheinungen; Wissenschaftsgeschichte; aktuelles Buch; neues Buch, Fachschema: Wissenschaftsphilosophie~Wissenschaftsgeschichte (Naturwissenschaften), Fachkategorie: Geschichte der Naturwissenschaften, Warengruppe: HC/Geisteswissenschaften allgemein, Fachkategorie: Wissenschaftsphilosophie und -theorie, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Länge: 221, Breite: 142, Höhe: 35, Gewicht: 590, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 287662934,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt sich jemand mit Firewall-Regeln aus?
Ja, es gibt viele Experten, die sich mit Firewall-Regeln auskennen. Firewall-Regeln werden verwendet, um den Datenverkehr zu kontrollieren und zu filtern, um die Sicherheit eines Netzwerks zu gewährleisten. Es gibt verschiedene Arten von Firewall-Regeln, wie beispielsweise Zugriffsregeln, Portregeln und Protokollregeln. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um Netzwerksicherheit zu gewährleisten? Welche Best Practices sollten bei der Festlegung von Firewall-Regeln beachtet werden?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsanforderungen entsprechen. Zudem sollten Firewall-Regeln in Kombination mit anderen Sicherheitsmaßnahmen wie Intrusion Detection Systems und Antivirus-Software eingesetzt werden, um ein umfassendes Sicherheitsniveau zu gewährleisten. **
-
Wie können Firewall-Regeln effektiv eingerichtet werden, um die Sicherheit des Netzwerks zu gewährleisten? Welche Faktoren sind bei der Erstellung von Firewall-Regeln zu berücksichtigen?
1. Identifiziere zuerst die Bedürfnisse und Risiken des Netzwerks, um die richtigen Regeln festzulegen. 2. Berücksichtige die Art des Datenverkehrs, die Quellen und Ziele der Verbindungen sowie potenzielle Schwachstellen. 3. Regelmäßige Überprüfung und Anpassung der Regeln sind wichtig, um die Sicherheit des Netzwerks kontinuierlich zu verbessern. **
-
Wie können Firewall-Regeln effektiv eingesetzt werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am besten geeignet, um unerwünschte Zugriffe zu verhindern?
Firewall-Regeln sollten so konfiguriert werden, dass nur autorisierte Verbindungen zugelassen werden und unerwünschte Zugriffe blockiert werden. Es empfiehlt sich, restriktive Regeln zu verwenden, die nur den erforderlichen Datenverkehr zulassen und alle anderen Verbindungen blockieren. Die Kombination von Regeln zur Paketfilterung, Anwendungssteuerung und Intrusion Prevention kann dazu beitragen, die Netzwerksicherheit zu gewährleisten. **
Ähnliche Suchbegriffe für Firewall-Regeln
-
Lancom Systems R&S Unified Firewall UF-260, FirewallNetzwerksicherheit für kleine und mittlere Unternehmen (KMU) Cyber-Attacken machen schon längst nicht mehr vor kleineren Firmen und dem Mittelstand Halt. Egal ob kleine Büros, Homeoffices, Arztpraxen oder Anwaltskanzleien: Mehrschichtiger, vertrauenswürdiger Schutz vor Bedrohungen jeglicher Art ist auch für kleinere Netzwerke essenziell. Seien Sie Bedrohungen immer einen Schritt voraus mit den Desktop-Modellen der Next-Generation Firewalls (NGFW) inklusive Unified Threat Management (UTM) und dem One-Click Security-Konzept im Zusammenspiel mit der LANCOM Management Cloud – und das unkompliziert, budgetschonend und zugeschnitten auf Ihre Anforderungen. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt und garantieren Backdoor-Freiheit. Highlights Unser Sicherheitsversprechen: Next-Generation Security mit UTM. Angesichts der wachsenden Bedrohungslage im Netz ist vertrauenswürdige Sicherheit alles andere als selbstverständlich. Als Grundpfeiler der Netzwerksicherheit kombinieren die Next-Generation Firewalls (NGFW) gängige Sicherheitsmechanismen mit Technologien der neuesten Generation. Im Dreiklang von Sicherheit, Compliance und Usability steht effektiver Schutz Ihres Netzwerkes und höchste Prävention vor noch nicht bekannten Bedrohungen an erster Stelle – dieses Versprechen gilt uneingeschränkt für alle LANCOM R&S®Unified Firewalls, egal ob Desktop- oder Rack-Modell. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt, sind garantiert frei von versteckten Zugangsmöglichkeiten (Backdoors) und somit Träger des Vertrauenszeichens „IT Security made in Germany“. Passgenau skaliert: Firewall-Leistung nach Bedarf Eine kleine Arztpraxis hat andere Anforderungen an den Firewall-Durchsatz als eine klassische Büroumgebung. Genau deshalb sind unsere Desktop-Modelle für verschiedenste Ansprüche designt. Mit Hilfe des Firewall-Finders wählen Sie die LANCOM R&S®Unified Firewall, die passgenau für den von Ihnen vorgesehenen Einsatzbereich geeignet ist.1169,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lancom Systems R&S Unified Firewall UF-360, FirewallNetzwerksicherheit für grosse, verteilte Unternehmen und Schulen. Phishing, Advanced Persistent Threats, DDoS-Attacken – die Bedrohungslage für Unternehmen wird täglich ernster. Besonders wachsende, verteilte Unternehmen mit anspruchsvollen Netzwerken und hohem Datenaufkommen benötigen leistungsstarke Sicherheitstechnologien. Mit den Rack-Modellen der Next-Generation Firewalls (NGFW) setzen Sie durch Unified Threat Management (UTM) auf eine ganzheitliche Sicherheitslösung. Mit dem One-Click-Security-Konzept der LANCOM Management Cloud werden passgenaue Sicherheitsarchitekturen automatisiert, transparent und unkompliziert umgesetzt. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt und garantieren Backdoor-Freiheit. Unser Sicherheitsversprechen: Next-Generation Security mit UTM. Angesichts der wachsenden Bedrohungslage im Netz ist vertrauenswürdige Sicherheit alles andere als selbstverständlich. Als Grundpfeiler der Netzwerksicherheit kombinieren die Next-Generation Firewalls (NGFW) gängige Sicherheitsmechanismen mit Technologien der neuesten Generation. Im Dreiklang von Sicherheit, Compliance und Usability steht effektiver Schutz Ihres Netzwerks und höchste Prävention vor noch nicht bekannten Bedrohungen an erster Stelle – dieses Versprechen gilt uneingeschränkt für alle LANCOM R&S®Unified Firewalls, egal ob Desktop- oder Rack-Modell. Alle LANCOM R&S®Unified Firewalls werden in Deutschland entwickelt, sind garantiert frei von versteckten Zugangsmöglichkeiten und somit Träger des Vertrauenszeichens „IT Security made in Germany“. Leistungsstark: Überzeugende Firewall-Performance. Sowohl grosse und verteilte Unternehmen als auch Schulen haben besonders hohe Anforderungen an den Datendurchsatz von Firewalls. Unsere hochleistungsfähigen, zukunftssicheren Rack-Modelle überzeugen auch in grossen IT-Infrastrukturen mit hohem und geballtem Datenaufkommen. Insbesondere die UF-1060 bietet mit 100G-Schnittstellen sowie 10G.1947,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann werden immer Firewall-Regeln für eingehenden und ausgehenden Verkehr benötigt?
Firewall-Regeln für eingehenden Verkehr werden immer dann benötigt, wenn der Zugriff auf ein Netzwerk oder einen Server von außen kontrolliert werden soll. Sie helfen dabei, unerwünschten oder potenziell schädlichen Datenverkehr zu blockieren. Firewall-Regeln für ausgehenden Verkehr werden benötigt, um den Datenverkehr von innerhalb des Netzwerks zu kontrollieren und sicherzustellen, dass nur erlaubte Verbindungen hergestellt werden. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am meisten zu empfehlen, um unerwünschten Datenverkehr zu blockieren?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um neue Bedrohungen abzuwehren. Empfohlene Arten von Firewall-Regeln sind solche, die den eingehenden und ausgehenden Datenverkehr überprüfen, Anwendungsfilterung und Intrusion Prevention Systeme (IPS) implementieren, um unerwünschten Datenverkehr zu blockieren. **
-
Welche grundlegenden Kriterien sollten bei der Erstellung von Firewall-Regeln berücksichtigt werden?
1. Nur notwendige Ports und Dienste öffnen. 2. Zugriff nur von vertrauenswürdigen Quellen erlauben. 3. Regelmäßige Überprüfung und Aktualisierung der Regeln. **
-
Wie lauten die Regeln für eingehende und ausgehende Verbindungen in der Windows Firewall?
Die Regeln für eingehende und ausgehende Verbindungen in der Windows Firewall können individuell konfiguriert werden. Standardmäßig blockiert die Firewall eingehende Verbindungen und erlaubt ausgehende Verbindungen. Es ist jedoch möglich, spezifische Regeln festzulegen, um den Zugriff auf bestimmte Ports oder Programme zu erlauben oder zu blockieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.